Sajber napadi na crnogorske institucije predstavljaju ozbiljnu prijetnju funkcionisanju države, bezbjednosti građana i stabilnosti ekonomije, a posljedice mogu biti posebno opasne kada napadači uspiju da pristupe zdravstvenim, finansijskim i drugim povjerljivim podacima.
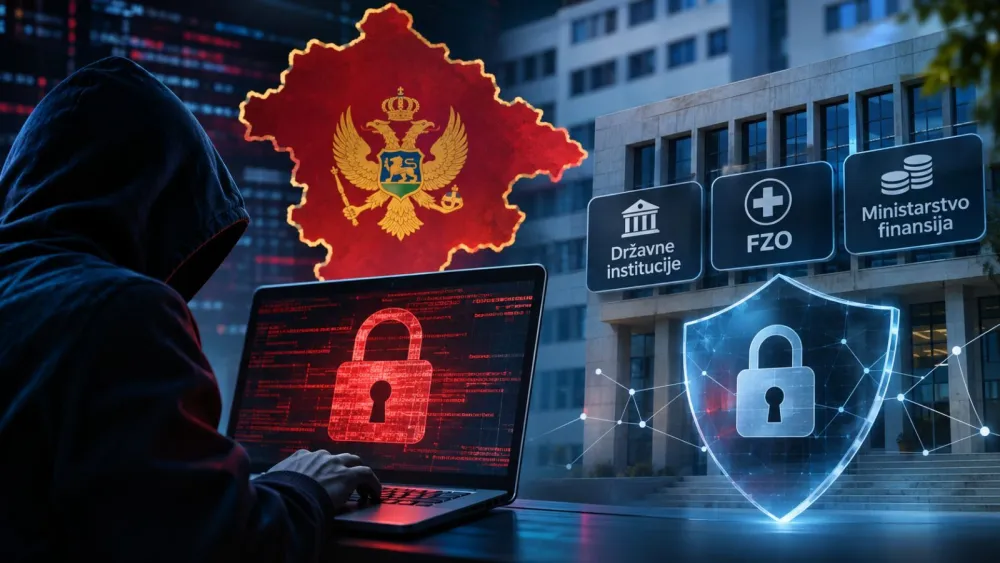
Hakeri ponovo napadaju institucije u Crnoj Gori – FOTO: DAN/AI
Crna Gora mora hitno ojačati zaštitu državnih informacionih sistema, jer digitalizacija bez odgovarajuće sajber bezbjednosti može postati jedna od najvećih slabosti države, upozorio je u izjavi za portal „Dan“ mr Dejan Abazović, stručnjak za informacione tehnologije (IT).
– Sajber napadi na crnogorske institucije odavno nijesu samo tehnički problem u nadležnosti IT sektora. Oni predstavljaju ozbiljnu prijetnju koja direktno utiče na funkcionisanje države, bezbjednost građana, stabilnost ekonomije i povjerenje cjelokupne javnosti u institucije sistema – kazao je Abazović.
Njegovo upozorenje dolazi nakon novih sajber incidenata u državnim institucijama, čije razmjere i posljedice nadležni još utvrđuju. Ministar javne uprave Maraš Dukaj potvrdio je 4. novembra da su pojedine institucije bile izložene napadima, dok se njihov obuhvat i potencijalna šteta analiziraju.
O najnovijim incidentima danas su pisale „Vijesti“, navodeći da je, prema nezvaničnim informacijama, informacioni sistem Fonda za zdravstveno osiguranje (FZO) danima na meti napadača. Isti list objavio je i nezvanične informacije o mogućim napadima na dio infrastrukture Ministarstva finansija i jednu privatnu banku.
Iz Agencije za sajber bezbjednost saopšteno je „Vijestima“ da su upoznati sa navodima o Fondu, ali da ne mogu potvrditi da ta institucija danima trpi snažne napade, niti da su zdravstveni podaci građana kompromitovani. Za sada nema zvanične potvrde o krađi podataka, neovlašćenim finansijskim transakcijama ili međusobnoj povezanosti prijavljenih incidenata.
Dukaj je saopštio da informacioni sistemi za koje je nadležno Ministarstvo javne uprave funkcionišu stabilno, dok pojedine pogođene institucije imaju zasebne sisteme, izvan njegove neposredne zaštite. Ministarstvo je, prema njegovim riječima, izolovalo odgovarajući dio infrastrukture od ostatka mreže državnih organa i pruža stručnu pomoć.
Abazović upozorava da uspješan sajber napad može potpuno onemogućiti pristup elektronskim evidencijama, matičnim registrima, poreskim bazama, kaznenoj evidenciji i drugim državnim servisima.
– To u praksi znači drastično usporavanje ili potpuni prekid pružanja usluga građanima i privredi – istakao je Abazović.
On posebno ukazuje na opasnost od neovlašćenog pristupa osjetljivim podacima o identitetu, imovini, zdravstvenom stanju i finansijskim transakcijama građana. Takve informacije, upozorava, mogu biti zloupotrijebljene za krađu identiteta, ucjene, prevare i druge oblike kriminala.
Dodatnu zabrinutost, prema njegovoj ocjeni, izaziva činjenica da brojne institucije raspolažu sopstvenim informacionim sistemima koji nijesu obuhvaćeni centralizovanom zaštitom Ministarstva javne uprave.
Sajber bezbjednost, naglašava Abazović, mora se posmatrati i kao pitanje nacionalne bezbjednosti, posebno imajući u vidu članstvo Crne Gore u NATO-u i proces pristupanja Evropskoj uniji.
Dodatnu zabrinutost, prema njegovoj ocjeni, izaziva činjenica da brojne institucije raspolažu sopstvenim informacionim sistemima koji nijesu obuhvaćeni sajber zaštitom.
On smatra da država mora uspostaviti jedinstven sistem upravljanja sajber bezbjednošću, jasno utvrditi odgovornost rukovodilaca institucija, značajno ojačati Agenciju za sajber bezbjednost i operativne kapacitete državnog centra za nadzor sajber prijetnji.